Bagian dokumentasi
Pengaturan flow
Langkah 2. Filter
Siapa yang diloloskan ke offer. Dalam mode «Tracker», langkah ini bernama «Penilaian trafik»: filter tidak memotong siapa pun, hanya menandai bot, dan laporan menunjukkan berapa bagian dari trafik berbayar yang berupa bot.
Di halaman ini
Tingkat ketat pemeriksaan

- Default
- «Sumber lain + Seimbang»
- Rekomendasi
- «Seimbang»; «Ketat» jika platform mengirim banyak bot — cek berapa orang asli yang hilang di Diagnostik flow
- Paket
- semua paket; batas per IP dan pemanasan — mulai Professional dan selama trial, di Starter dinolkan
- Kesalahan umum
- langsung memilih «Ketat» — sebagian orang asli terpotong: «Trafik IPv6 diblokir» (
IPV6_BLOCKED), «JavaScript diperlukan» (JS_REQUIRED), «Terlalu banyak klik dari satu IP» (CLICKS_PER_IP_LIMIT); sedangkan yang meninggalkan halaman tunggu sebelum waktu minimal sama sekali tidak masuk ke log
| Lunak | Seimbang | Ketat | |
|---|---|---|---|
| Daftar hitam IP, browser headless | ya | ya | ya |
| VPN dan proxy, ASN datacenter | — | ya | ya |
| Batas klik per IP | — | sesuai platform | sesuai platform, maksimal 2 |
| IPv6, wajib JS, interaksi nyata | — | — | ya |
| Waktu minimal di halaman | — | — | 1500 ms |
Rekomendasi untuk sebagian besar kampanye — «Seimbang». «Ketat» juga memotong sebagian orang sungguhan: pilih jika platform mengirim banyak bot, dan periksa kerugiannya di Diagnostik.
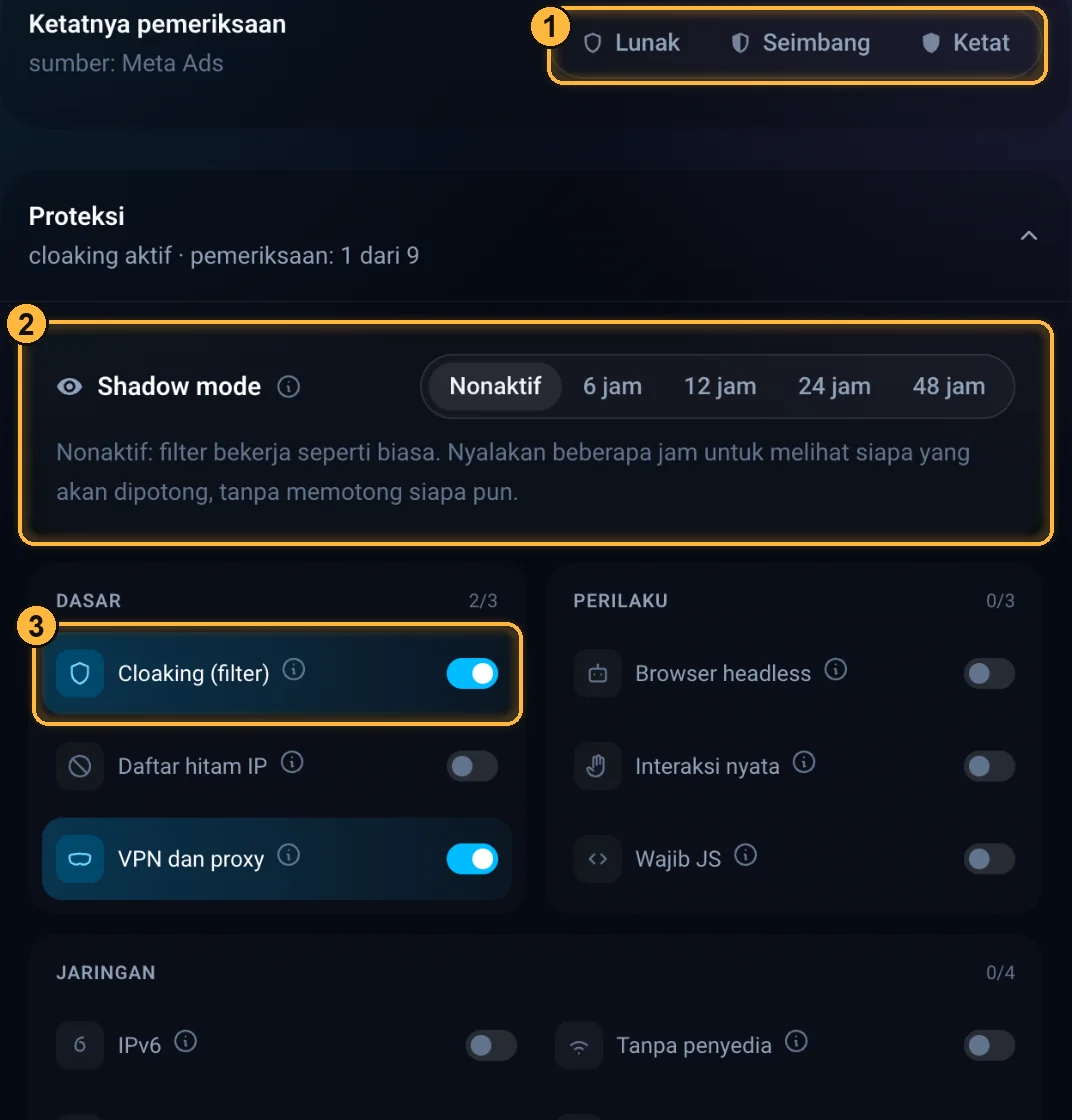
Sakelar Lunak / Seimbang / Ketat. Di bawah judul terlihat platform yang menjadi dasar perlindungan: «sumber: …», «platform: …», atau «sumber belum dipilih — profil tidak diterapkan». Di bawah sakelar ada penjelasan tingkat yang dipilih, sedangkan apa saja yang akhirnya aktif terlihat di header blok «Proteksi»: «cloaking aktif · pemeriksaan: N dari 9».
| Tingkat | Yang dipotong |
|---|---|
| Lunak | Trafik yang jelas bukan target: alamat dari daftar hitam IP dan bot. Risiko kehilangan orang sungguhan minimal, tidak ada batas per IP. |
| Seimbang | Ditambah VPN, proxy, dan datacenter, serta batas klik harian per IP. Cocok untuk sebagian besar kampanye. |
| Ketat | Ditambah blokir IPv6, pemeriksaan JS wajib, waktu minimal di halaman, dan batas per IP yang ketat. Bisa memotong sebagian trafik target. |
Platform diambil dari sumber di langkah 1. Untuk setiap platform, nilainya sudah disiapkan:
| Platform | Tanpa ISP | Pemanasan | Wajib JS | Klik per IP (Seimbang) | Alasannya |
|---|---|---|---|---|---|
| Facebook Ads | aktif | 50 | tidak | 3 | Di browser bawaan Facebook referrer sering hilang, jadi pemeriksaan referrer dimatikan. Pemeriksaan moderasi pertama akan diarahkan ke White Page. |
| Google Ads | aktif | 30 | ya | 2 | Google meneruskan tag klik (gclid), jadi JS bisa diwajibkan. |
| TikTok Ads | nonaktif | 50 | tidak | 3 | Blokir kunjungan tanpa provider dimatikan. |
| Native dan push | aktif | 100 | ya | 5 | Lebih banyak klik dari satu IP dan pemanasan yang panjang. |
| Sumber lain | aktif | 0 | ya | 3 | Pemeriksaan standar tanpa aturan khusus platform. |
Yang diubah oleh tingkat ketat:
| Tingkat | VPN dan proxy | ASN datacenter | Interaksi nyata | IPv6 | Waktu min. | Wajib JS | Klik per IP per hari |
|---|---|---|---|---|---|---|---|
| Lunak | nonaktif | nonaktif | nonaktif | nonaktif | 0 | sesuai platform | tanpa batas |
| Seimbang | aktif | aktif | nonaktif | nonaktif | 0 | sesuai platform | sesuai platform |
| Ketat | aktif | aktif | aktif | aktif | 1500 ms | selalu | 2 |
- Di tingkat mana pun, cloaking, blokir berdasarkan daftar hitam IP, dan blokir browser headless (browser yang dikendalikan program) aktif, sedangkan pemeriksaan referrer dimatikan.
- Flow baru langsung mendapat «Sumber lain + Seimbang».
- Fitur yang tidak ada di paket dimatikan setelah diterapkan: misalnya, di Starter batas klik per IP dan pemanasan direset ke nol.
- Jika Anda sudah mengubah sakelar secara manual, saat mengganti tingkat ketat atau sumber akan muncul jendela «Ganti pengaturan perlindungan Anda?» dengan daftar «sebelum → sesudah». Terapkan mengganti pengaturan. Jangan ubah — hanya tingkat atau sumber yang dipilih yang berganti, sakelar tetap seperti semula. Jika tidak ada yang berubah atau formulir belum disentuh, jendela tidak muncul.
Bagaimana keputusan diambil
Sebagian pemeriksaan langsung memotong kunjungan (daftar hitam IP, browser headless yang jelas, aturan audiens). Sisanya dijumlahkan menjadi skor kepercayaan: setiap tanda mencurigakan menambah penalti, dan jika totalnya melewati ambang batas, pengunjung melihat White Page. Sakelar perlindungan menentukan seberapa berat setiap tanda.
Perlindungan
- Default
- seperti «Sumber lain + Seimbang»: aktif cloaking, daftar hitam IP, VPN dan proxy, ASN pusat data, browser headless, wajib JS, dan «tanpa provider» (mulai Professional); mati IPv6, interaksi nyata, «tanpa referrer», dan shadow mode
- Rekomendasi
- untuk kampanye baru, shadow mode selama 24 jam: diagnostik menunjukkan siapa yang akan dipotong filter, sementara orang asli tetap ke offer
- Paket
- semua paket; «tanpa provider» dan «tanpa referrer» — mulai Professional
- Kesalahan umum
- mematikan cloaking — semua orang melihat White Page: «Cloaking dimatikan» (
CLOAK_OFF); menyalakan «tanpa referrer» untuk Facebook — orang asli dari browser dalam aplikasi masuk ke White Page: «Referrer berkepercayaan rendah» (STRICT_TRUST_REFERRER_LOW)
Yang terlihat di log jika terpicu:
- cloaking dimatikan — «Cloaking dimatikan» (
CLOAK_OFF); - daftar hitam IP — «Alamat yang pernah ditandai» (
BLACK_IP); - VPN, proxy, dan datacenter — «Jaringan berisiko tinggi» (
STRICT_TRUST_NETWORK_RISK); - IPv6 — «Trafik IPv6 diblokir» (
IPV6_BLOCKED); - tanpa provider — «ISP tidak tepercaya» (
STRICT_TRUST_ISP_LOW); - tanpa referrer — «Referrer berkepercayaan rendah» (
STRICT_TRUST_REFERRER_LOW); - browser headless — «Browser headless terdeteksi» (
HEADLESS_HARD_BLOCK), jika sakelarnya aktif; «Trafik browser otomatis» (HEADLESS_BROWSER_TRAFFIC), jika jejak otomatisasi terbukti; «Risiko otomatisasi terdeteksi» (STRICT_TRUST_HEADLESS_RISK) — berdasarkan penilaian kepercayaan; - wajib JS — «JavaScript diperlukan» (
JS_REQUIRED); - skor kepercayaan di bawah ambang — «Skor kepercayaan terlalu rendah» (
STRICT_TRUST_BLOCKED); - dalam shadow mode, sebagai ganti pemotongan — «Diamati, tidak dipotong» (
SHADOW_MODE).
Sakelar jaringan tidak memotong sendiri, melainkan menambah penalti pada penilaian kepercayaan: alasan di log menyebut penalti yang paling besar.
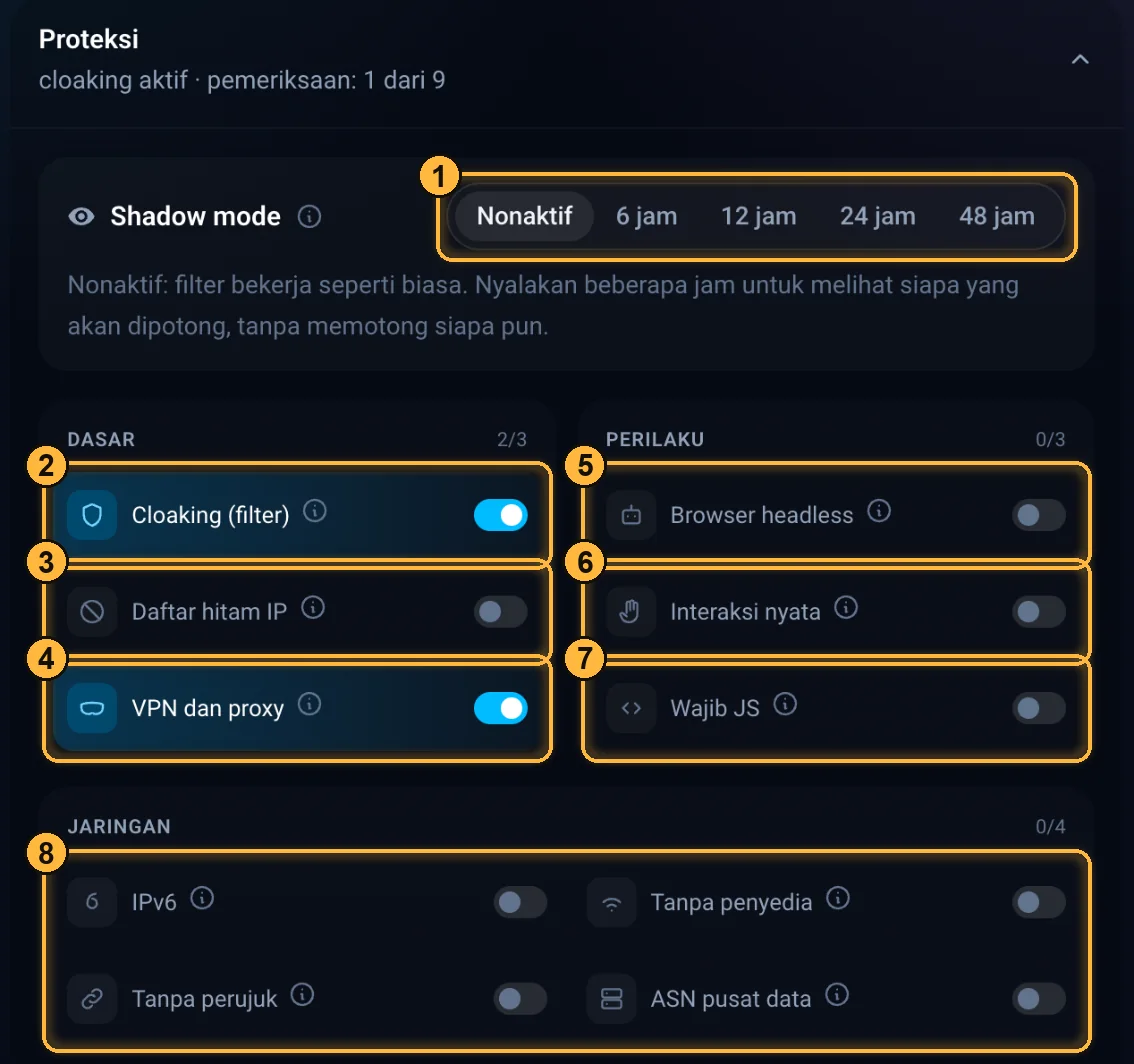
Sakelar dikelompokkan dalam tiga grup — «Dasar», «Perilaku», dan «Jaringan»; di header grup terlihat berapa yang aktif di dalamnya. Ubin menampilkan nama pendek (di tabel di bawah — dalam tanda kurung), deskripsi setiap pemeriksaan dibuka lewat ikon «i». Judul blok menampilkan ringkasan: «cloaking aktif · pemeriksaan: N dari 9». Cloaking adalah sakelar utama, dan di bawahnya ada sembilan pemeriksaan.
| Sakelar | Fungsinya | Kapan diaktifkan |
|---|---|---|
| Shadow mode | Tombol «Nonaktif», «6 jam», «12 jam», «24 jam», «48 jam». Filter tidak memotong siapa pun, hanya menandai siapa yang akan diblokir; di «Diagnostik» terlihat siapa yang akan dipotong. Mati sendiri setelah waktunya habis; klik dalam shadow mode tidak memakai batas masa trial. Berfungsi saat cloaking aktif dan koneksi lewat file PHP, filter Keitaro, atau Binom; saat terhubung dengan tag JS atau link, filter memotong seperti biasa. White Page tetap dilihat oleh pengunjung flow yang dijeda atau belum dibayar, alamat dari daftar hitam IP Anda, dan semua kunjungan dalam mode «Sedang ditinjau». Selama shield aktif, shadow mode tidak berlaku. | Saat Anda curiga kehilangan konversi atau sebelum memperketat aturan. Jangan terlalu lama: selama mode ini aktif, offer terbuka untuk semua. |
| Cloaking (filter) | Sakelar utama. Aktif — setiap kunjungan diperiksa, yang tidak diinginkan diarahkan ke White Page. Nonaktif — semua pengunjung melihat White Page. | Selalu aktif, kecuali saat kampanye perlu ditutup sementara. |
| Blokir berdasarkan daftar hitam IP (Daftar hitam IP) | Langsung memotong alamat yang pernah dipakai bot — di akun Anda atau di klien lain. Daftar bersama berisi alamat tempat bot dan pemeriksa platform sudah pasti tertangkap selalu berlaku, bahkan jika centangnya dimatikan; hanya whitelist IP flow yang bisa melewatinya. | Selalu. |
| Blokir VPN/Proxy (VPN dan proxy) | Sangat menurunkan kepercayaan pada kunjungan lewat VPN dan proxy: keduanya dipakai untuk memalsukan negara. | Saat negara asli pengunjung penting. |
| Blokir IPv6 (IPv6) | Sangat menurunkan kepercayaan pada kunjungan dari alamat IPv6. | Hanya jika offer dan tracker bekerja lewat IPv4 — jika tidak, Anda kehilangan orang sungguhan. |
| Blokir tanpa ISP (Tanpa penyedia) mulai Professional | Menurunkan kepercayaan pada kunjungan yang provider-nya tidak terlihat — biasanya server. | Untuk sebagian besar platform; untuk TikTok biasanya dimatikan. |
| Blokir tanpa Referrer (Tanpa perujuk) mulai Professional | Menurunkan kepercayaan pada kunjungan yang tidak jelas datang dari situs mana (referrer). | Hanya jika trafik selalu datang lewat link dari platform. Jangan aktifkan untuk Facebook. |
| Blokir ASN datacenter (ASN pusat data) | Menurunkan kepercayaan pada kunjungan dari jaringan hosting dan cloud, asal scanner dan bot. | Tingkat «Seimbang» dan «Ketat». |
| Blokir headless (Browser headless) | Menangkap bot dan autoclicker yang menyamar sebagai browser. Browser dengan jejak otomatisasi yang terbukti dipotong bahkan saat sakelar dimatikan; sakelar menambahkan penyaringan berdasarkan tanda yang lebih lemah. | Selalu. |
| Pemeriksaan interaksi nyata (Interaksi nyata) | Melihat bagaimana mouse dan jari bergerak: manusia bergerak alami, bot tidak. Menambah waktu tunggu hingga setengah detik. Saat terhubung dengan file PHP, diperlukan versi terbarunya. | Untuk platform yang ketat; tingkat «Ketat». |
| Wajibkan JS (Wajib JS) | Pengunjung tanpa JavaScript mendapat penalti besar dan masuk ke halaman tunggu. Bot dan parser sederhana tersandung di sini. | Saat platform meneruskan tag klik dan hampir semua trafik berasal dari browser biasa. |
Audiens
- Default
- tanpa batasan
- Rekomendasi
- negara — hanya yang ditarget, mode «Hanya ini»
- Paket
- negara, perangkat, OS, dan browser — semua paket; bahasa, zona waktu, kota, wilayah, jaringan (ASN), provider, dan referrer — mulai Professional dan selama trial
- Kesalahan umum
- membuka link dari luar negara target lalu mengira filter rusak: di log tertulis «Negara tidak diizinkan» (
COUNTRY_NOT_ALLOWED); «Kecuali ini» dengan semua negara — «Semua negara diblokir» (COUNTRY_DENIED_ALL)
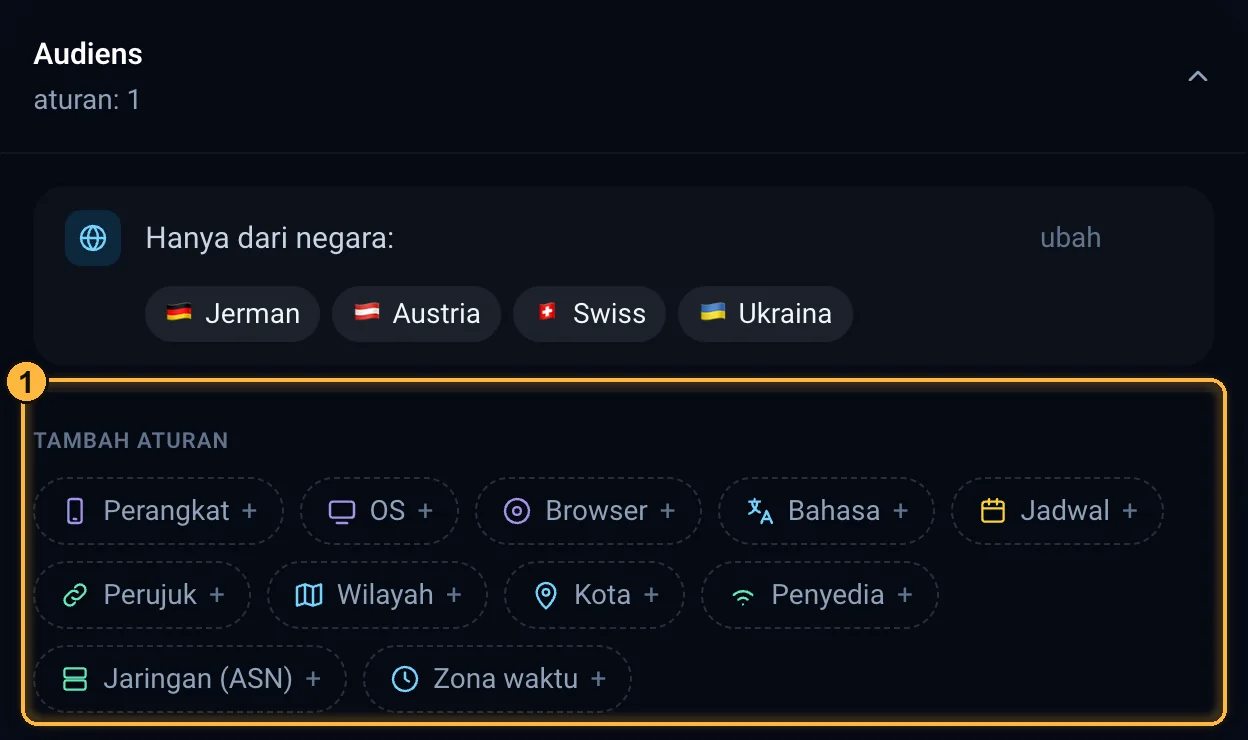
Blok ini diciutkan, judulnya menampilkan «aturan: N» atau «tanpa batasan». Aturan yang sudah diatur tampil di atas sebagai kalimat, misalnya «Hanya dari negara: …» atau «Bukan dari perangkat: …»; klik aturan untuk mengubahnya. Aturan baru ditambahkan dengan tombol di bawahnya, di baris Tambah aturan: Negara, Perangkat, Jadwal, dan lainnya. Saat mengedit aturan, pilih:
- Hanya ini — hanya meloloskan yang tercantum;
- Kecuali ini — meloloskan semua kecuali yang tercantum;
- aturan tanpa nilai tidak membatasi apa pun; Hapus aturan menghapusnya seluruhnya.
Pengunjung yang tidak cocok dengan aturan melihat White Page dengan alasan seperti «Negara tidak diizinkan».
| Daftar | Cara mengisi |
|---|---|
| Negara (GEO) | Pilih dari daftar dengan pencarian; ke kolom pencarian bisa ditempel daftar kode yang dipisahkan koma, misalnya «ua, kz, de». Tombol «Pilih semua» (atau «Pilih yang ditemukan»), «Bersihkan», «Selesai». |
| Perangkat | Ponsel, Komputer, Tablet, Smart TV, Konsol game, Perangkat wearable, Bot / crawler, Tidak diketahui. |
| Sistem operasi, Browser | Pilih dari daftar dengan pencarian. |
| Bahasa, Zona waktu mulai Professional | Pilih dari daftar dengan pencarian. Nama lama dan baru dari satu zona dianggap zona yang sama: Europe/Kiev dan Europe/Kyiv, Asia/Calcutta dan Asia/Kolkata, Asia/Saigon dan Asia/Ho_Chi_Minh — browser sering mengirim nama lama. |
| Kota mulai Professional | Tulis nama seperti yang tercatat di log klik, misalnya «Berlin». Nilai ditambahkan dengan Enter atau koma. |
| Wilayah mulai Professional | Nama atau kode ISO wilayah, misalnya «Bavaria» atau «BY». |
| Jaringan (ASN) mulai Professional | Nomor jaringan: «AS15169» atau «15169». |
| Provider mulai Professional | Nama seperti di log klik, misalnya «Deutsche Telekom AG». |
| Referrer mulai Professional | Domain situs asal, misalnya «facebook.com». Subdomain ikut diperhitungkan otomatis. |
Jadwal tayang mulai Professional
- Default
- mati; saat dinyalakan, hari kerja 09:00–18:00 di zona waktu Anda terisi otomatis
- Rekomendasi
- zona waktu negara tempat iklan tayang
- Paket
- mulai Professional dan selama trial
- Kesalahan umum
- membiarkan zona waktu Anda sendiri saat iklan tayang di negara lain — jam bergeser, dan pada jam kerja kunjungan mendapat «Di luar jam kampanye» (
OUTSIDE_SCHEDULE)
Ditambahkan di blok «Audiens» dengan tombol Jadwal di baris «Tambah aturan»; di daftar aturan terbaca sebagai «Offer ditampilkan sesuai jadwal». Di luar jadwal, kunjungan mendapat «Di luar jam kampanye» (OUTSIDE_SCHEDULE).
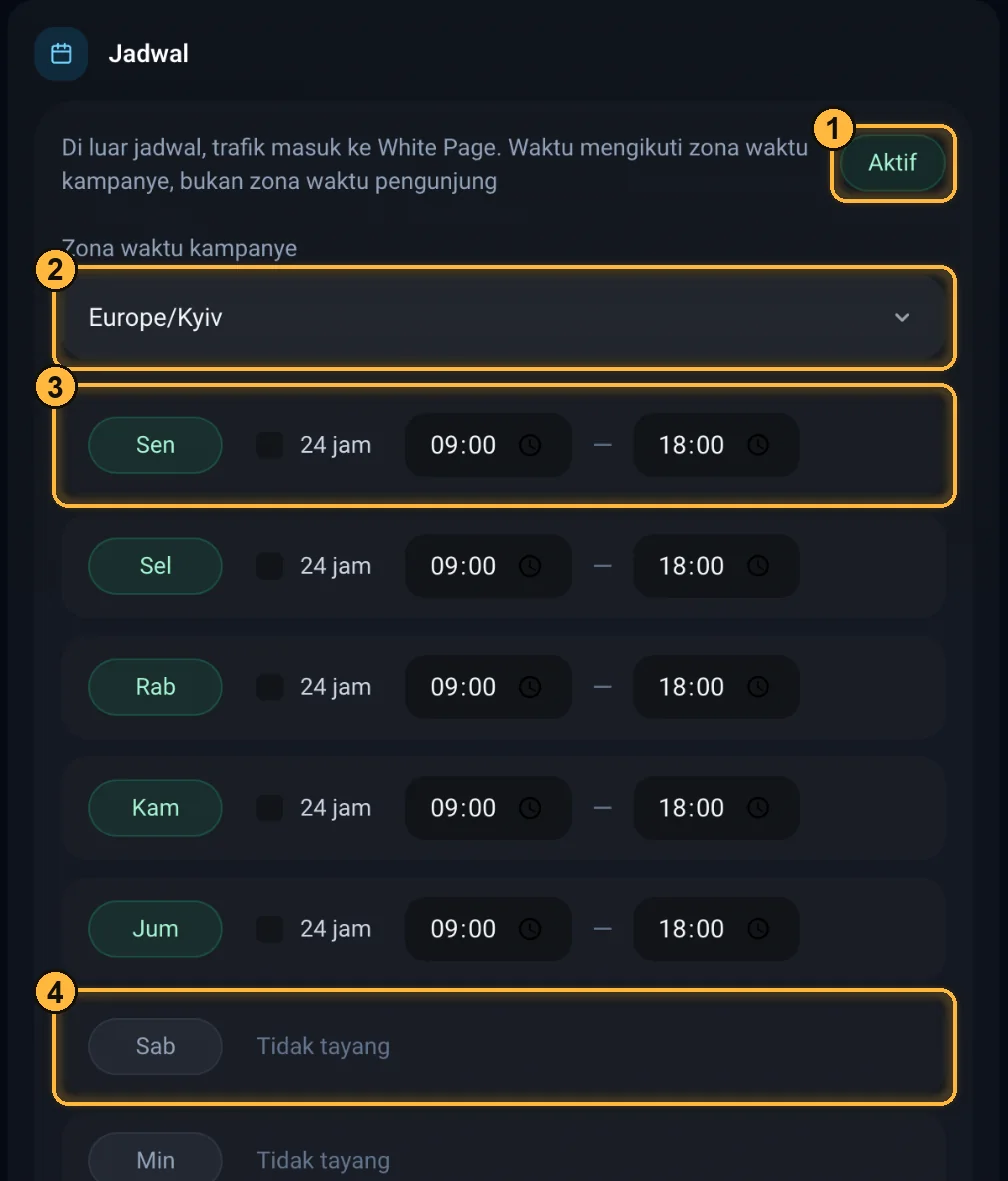
- Sakelar Aktif / Nonaktif (default nonaktif). Saat diaktifkan, hari kerja pukul 09:00–18:00 di zona waktu Anda langsung terisi.
- Zona waktu kampanye — waktu dihitung berdasarkan zona ini, bukan zona pengunjung.
- Untuk setiap hari: hari aktif atau tidak, centang 24 jam atau jam «dari» dan «sampai».
- Di luar jadwal, semua pengunjung melihat White Page.
Batas
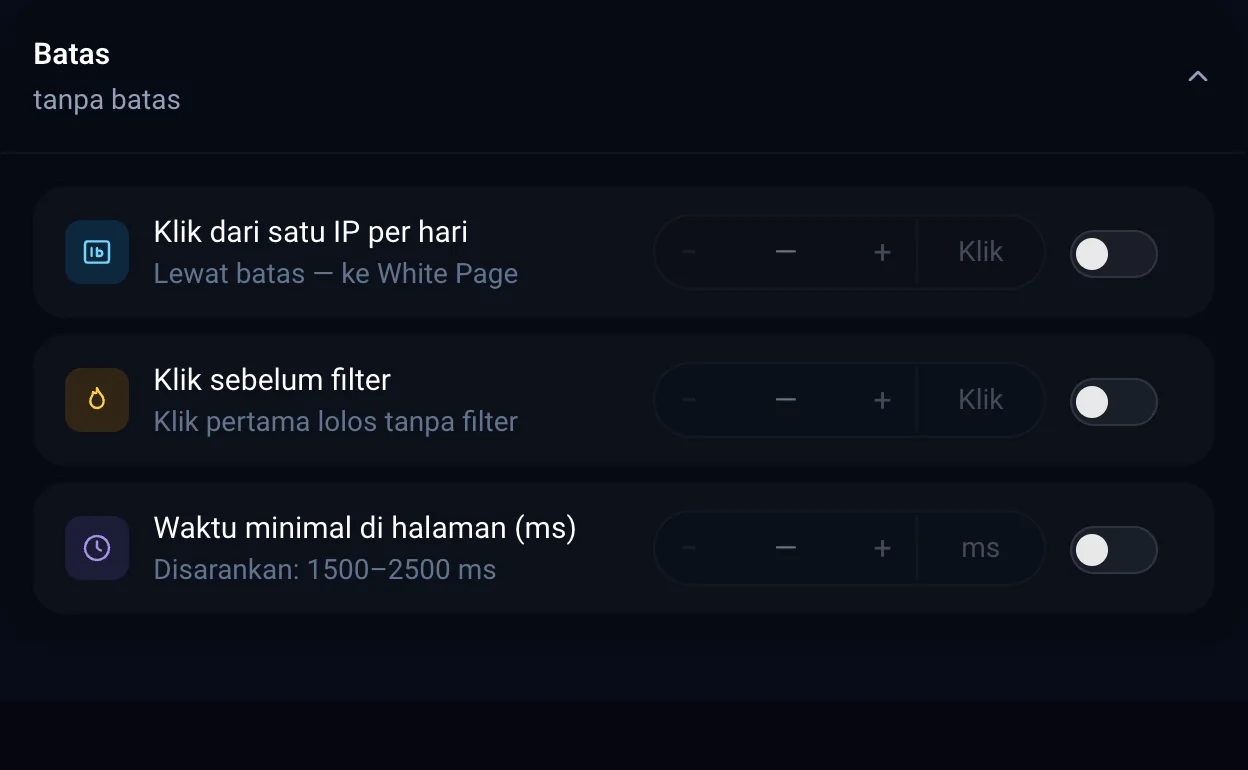
- Default
- flow baru mendapat profil «Sumber lain + Seimbang»: 3 klik per IP per hari, pemanasan dan waktu minimal dimatikan; di Starter batas per IP dimatikan oleh paket
- Rekomendasi
- sesuai platform: 2–5 klik per IP per hari, pemanasan 30–100 klik
- Paket
- batas per IP dan pemanasan — mulai Professional dan selama trial; waktu minimal di halaman — semua paket
- Kesalahan umum
- batas yang terlalu ketat memotong pengunjung sendiri — «Terlalu banyak klik dari satu IP» (
CLICKS_PER_IP_LIMIT); semua melihat White Page di jam-jam pertama — pemanasan sedang berjalan, «Sebelum filter» (BEFORE_FILTERING); meninggalkan halaman tunggu sebelum batas minimal — kunjungan seperti itu sama sekali tidak masuk ke log
| Kolom | Fungsinya | Nilai |
|---|---|---|
| Klik dari satu IP per hari mulai Professional | Setelah N klik dalam sehari dari satu alamat, klik berikutnya melihat White Page. Setiap kunjungan dihitung, termasuk muat ulang yang di log digabung menjadi satu klik. Alamat dari whitelist IP lolos tanpa pemeriksaan ini. | 0 — tanpa batas, hingga 1 000 000 |
| Klik sebelum filter (pemanasan) mulai Professional | N pengunjung pertama flow melihat White Page tanpa pemeriksaan: biasanya pemeriksaan moderasi pertama juga ada di antara mereka. | 0 — tanpa pemanasan, hingga 1 000 000 |
| Waktu minimal di halaman (ms) | Pengunjung yang berada lebih singkat masuk ke halaman tunggu dan diperiksa sekali lagi. | 0 — tanpa menunggu; rekomendasi 1500–2500 |
ArtisanClo · Dokumentasi kabinet. Pertanyaan — info@artisanclo.com atau @artisanclo_support di Telegram.