Seções da documentação
Configuração do fluxo
Etapa 2. Filtragem
Quem pode ir para a oferta. No modo «Tracker», a etapa se chama «Avaliação do tráfego»: o filtro não barra ninguém, só marca os bots, e o relatório mostra que parte do tráfego pago era de bots.
Nesta página
Rigor das verificações

- Padrão
- «Outra fonte + Equilibrado»
- Recomendamos
- «Equilibrado»; «Rigoroso» quando a plataforma envia muitos bots — veja a perda de pessoas reais no Diagnóstico do fluxo
- Plano
- todos os planos; limite por IP e aquecimento — a partir do Professional e no teste, no Starter são zerados
- Erro comum
- colocar «Rigoroso» logo de início — parte das pessoas reais é cortada: «Tráfego IPv6 bloqueado» (
IPV6_BLOCKED), «JavaScript obrigatório» (JS_REQUIRED), «Cliques demais de um IP» (CLICKS_PER_IP_LIMIT); e quem sai da página de espera antes do tempo mínimo nem chega ao log
| Suave | Equilibrado | Rigoroso | |
|---|---|---|---|
| Listas negras de IP, navegadores headless | sim | sim | sim |
| VPN e proxy, ASN de datacenter | — | sim | sim |
| Limite de cliques por IP | — | conforme a plataforma | conforme a plataforma, no máximo 2 |
| IPv6, JS obrigatório, interação real | — | — | sim |
| Tempo mínimo na página | — | — | 1500 ms |
Para a maioria das campanhas a recomendação é «Equilibrado». «Rigoroso» também corta parte das pessoas reais: escolha-o quando a plataforma manda muitos bots e confira a perda no Diagnóstico.
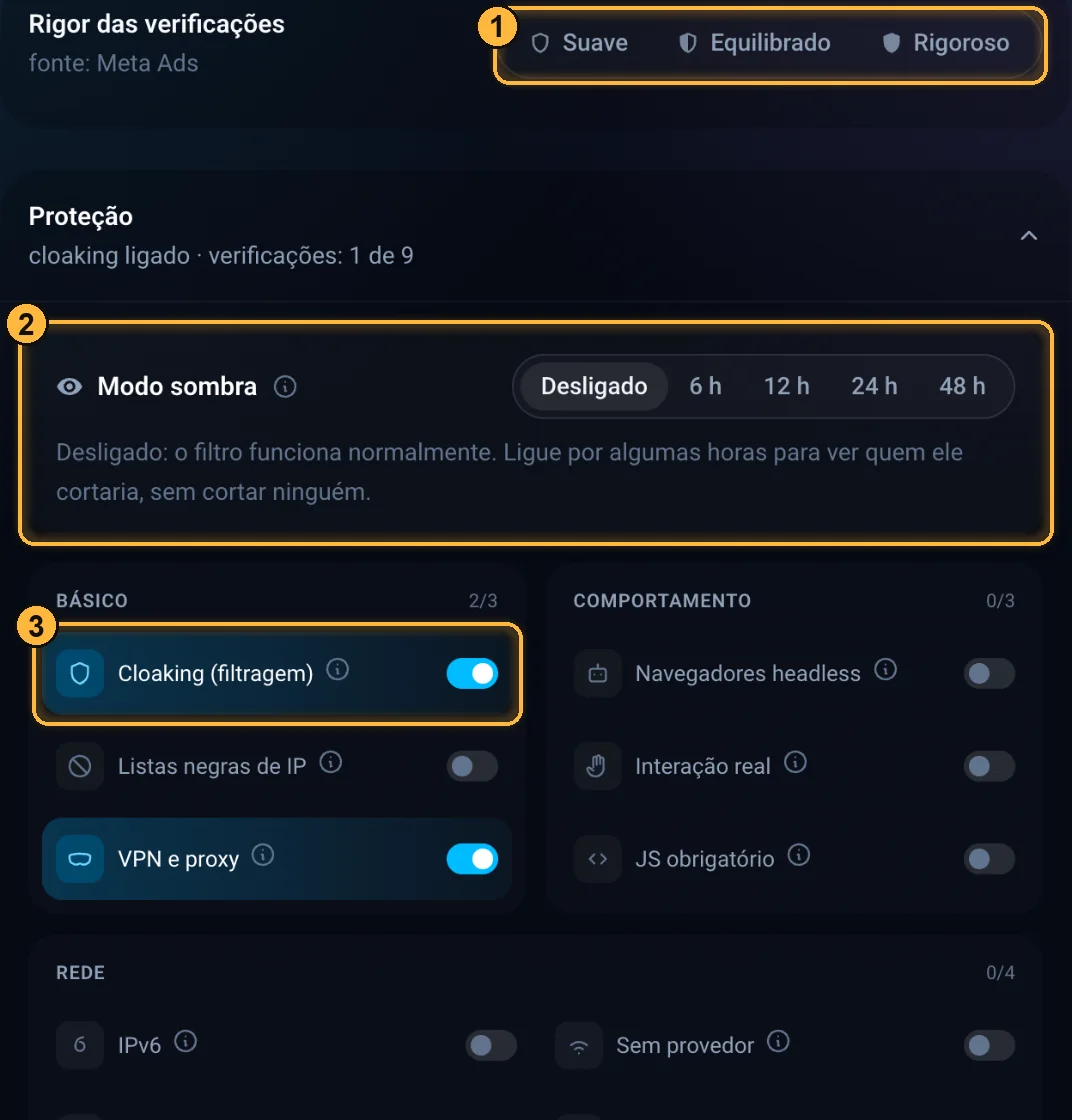
O seletor Suave / Equilibrado / Rigoroso. Abaixo do título aparece para qual plataforma a proteção foi ajustada: «fonte: …», «plataforma: …» ou «sem fonte escolhida — perfil não aplicado». Abaixo do seletor aparece uma dica sobre o nível escolhido; o que fica ligado no fim aparece no cabeçalho do bloco «Proteção»: «cloaking ligado · verificações: N de 9».
| Nível | O que barra |
|---|---|
| Suave | Tráfego claramente fora do alvo: endereços das listas negras de IP e bots. O risco de perder pessoas reais é mínimo, e não há limites por IP. |
| Equilibrado | Além disso, VPN, proxy e datacenters, e um limite diário de cliques por IP. Serve para a maioria das campanhas. |
| Rigoroso | Além disso, bloqueio de IPv6, verificação obrigatória de JS, tempo mínimo na página e um limite rígido por IP. Pode cortar parte do tráfego de destino. |
A plataforma vem da fonte escolhida na etapa 1. Para cada plataforma, os valores já vêm ajustados:
| Plataforma | Sem provedor | Aquecimento | JS obrigatório | Cliques por IP (Equilibrado) | Por quê |
|---|---|---|---|---|---|
| Facebook Ads | lig. | 50 | não | 3 | No navegador interno do Facebook o referenciador costuma se perder, por isso a verificação de referrer fica desligada. As primeiras revisões da moderação vão para a White Page. |
| Google Ads | lig. | 30 | sim | 2 | O Google passa o identificador do clique (gclid), então dá para exigir JS. |
| TikTok Ads | desl. | 50 | não | 3 | O bloqueio de visitas sem provedor fica desligado. |
| Native e push | lig. | 100 | sim | 5 | Mais cliques por IP e aquecimento longo. |
| Outra fonte | lig. | 0 | sim | 3 | Verificações padrão, sem regras específicas da plataforma. |
O que o nível de rigor muda:
| Nível | VPN e proxy | ASN de datacenter | Interação real | IPv6 | Tempo mín. | JS obrigatório | Cliques por IP por dia |
|---|---|---|---|---|---|---|---|
| Suave | desl. | desl. | desl. | desl. | 0 | conforme a plataforma | sem limite |
| Equilibrado | lig. | lig. | desl. | desl. | 0 | conforme a plataforma | conforme a plataforma |
| Rigoroso | lig. | lig. | lig. | lig. | 1500 ms | sempre | 2 |
- Em qualquer nível ficam ligados o cloaking, o bloqueio por listas negras de IP e o bloqueio de navegadores headless (navegadores controlados por um programa), e a verificação de referrer fica desligada.
- Um fluxo novo já começa com «Outra fonte + Equilibrado».
- Recursos que não estão no seu plano são desligados ao aplicar o nível: por exemplo, no Starter o limite de cliques por IP e o aquecimento vão a zero.
- Se você já mexeu nas chaves à mão, ao trocar o rigor ou a fonte aparece a janela «Substituir suas configurações de proteção?» com a lista «antes → depois». Aplicar substitui as configurações. Com Não alterar, muda só o nível ou a fonte escolhidos, e as chaves ficam como estão. Se nada muda ou o formulário ainda não foi mexido, a janela não aparece.
Como a decisão é tomada
Algumas verificações barram a visita na hora (listas negras de IP, navegador headless evidente, regra de público). As demais se somam numa pontuação de confiança: cada sinal suspeito acrescenta uma penalidade, e se a soma passa do limite, o visitante vê a White Page. As chaves de proteção definem quanto pesa cada sinal.
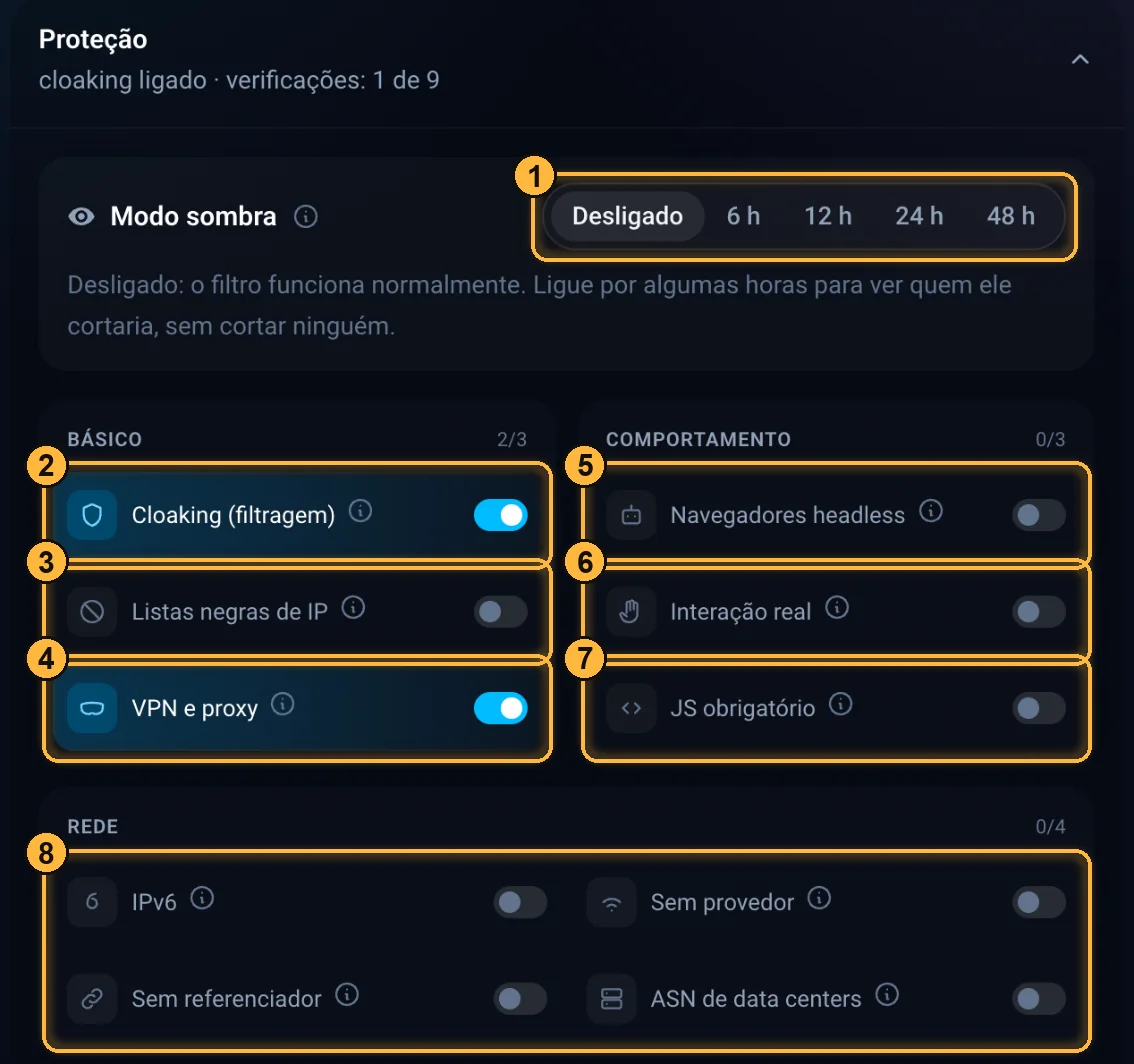
Proteção
- Padrão
- como em «Outra fonte + Equilibrado»: ligados cloaking, listas negras de IP, VPN e proxies, ASN de data centers, navegadores headless, JS obrigatório e «sem provedor» (a partir do Professional); desligados IPv6, interação real, «sem referrer» e modo sombra
- Recomendamos
- para uma campanha nova, modo sombra por 24 horas: o diagnóstico mostra quem o filtro cortaria enquanto as pessoas reais vão para a oferta
- Plano
- todos os planos; «sem provedor» e «sem referrer» — a partir do Professional
- Erro comum
- desligar o cloaking — todos veem a White Page: «Cloaking desativado» (
CLOAK_OFF); ligar «sem referrer» para o Facebook — pessoas reais do navegador interno vão para a White Page: «Referrer de baixa confiança» (STRICT_TRUST_REFERRER_LOW)
O que aparece no log quando a verificação dispara:
- cloaking desligado — «Cloaking desativado» (
CLOAK_OFF); - listas negras de IP — «Endereço já sinalizado» (
BLACK_IP); - VPN, proxies e datacenters — «Rede de alto risco» (
STRICT_TRUST_NETWORK_RISK); - IPv6 — «Tráfego IPv6 bloqueado» (
IPV6_BLOCKED); - sem provedor — «ISP não confiável» (
STRICT_TRUST_ISP_LOW); - sem referrer — «Referrer de baixa confiança» (
STRICT_TRUST_REFERRER_LOW); - navegadores headless — «Navegador headless detectado» (
HEADLESS_HARD_BLOCK), se a chave estiver ligada; «Tráfego de navegador automatizado» (HEADLESS_BROWSER_TRAFFIC), se houver rastros comprovados de automação; «Risco de automação detectado» (STRICT_TRUST_HEADLESS_RISK) — pela pontuação de confiança; - JS obrigatório — «JavaScript obrigatório» (
JS_REQUIRED); - pontuação de confiança abaixo do limite — «Pontuação de confiança baixa demais» (
STRICT_TRUST_BLOCKED); - no modo sombra, em vez do corte — «Observado, não cortado» (
SHADOW_MODE).
As chaves de rede não cortam sozinhas: elas somam uma penalidade à pontuação de confiança, e o motivo no log aponta a principal delas.
As chaves ficam em três grupos — «Básico», «Comportamento» e «Rede»; no cabeçalho de cada grupo aparece quantas estão ligadas. Os cartões têm nomes curtos (na tabela abaixo, entre parênteses), e a descrição de cada verificação abre pelo ícone «i». No título do bloco fica o resumo: «cloaking ligado · verificações: N de 9». O cloaking é a chave principal, e abaixo dele há nove verificações.
| Chave | O que faz | Quando ativar |
|---|---|---|
| Modo sombra | Botões «Desligado», «6 h», «12 h», «24 h», «48 h». O filtro não barra ninguém, só marca quem teria bloqueado; no «Diagnóstico» dá para ver quem ele teria cortado. Desliga sozinho no prazo; os cliques no modo sombra não consomem o limite do período de teste. Funciona com o cloaking ligado e conexão pelo arquivo PHP, pelo filtro do Keitaro ou pelo Binom; na conexão por tag JS ou por link, o filtro barra normalmente. Mesmo assim veem a White Page: visitantes de fluxo pausado ou sem pagamento, endereços da sua lista negra de IP e todas as visitas no modo «Em moderação». Enquanto o escudo estiver ativado, o modo sombra não vale. | Quando você suspeita de perda de conversões ou antes de endurecer as regras. Mantenha por pouco tempo: enquanto o modo estiver ligado, a oferta fica aberta para todos. |
| Cloaking (filtragem) | A chave principal. Ligada — cada visita é verificada, e os indesejados vão para a White Page. Desligada — todos os visitantes veem a White Page. | Sempre ligada, exceto quando a campanha precisa ser fechada por um tempo. |
| Bloqueio por listas negras de IP (Listas negras de IP) | Barra na hora os endereços de onde já vieram bots — com você ou com outros clientes. A lista comum de endereços em que bots e revisores das plataformas já foram pegos com certeza vale sempre, mesmo com a caixa desmarcada; só a whitelist de IPs do fluxo passa por cima dela. | Sempre. |
| Bloquear VPN/Proxy (VPN e proxy) | Reduz muito a confiança em visitas via VPN e proxy: elas são usadas para falsificar o país. | Quando o país real do visitante importa. |
| Bloquear IPv6 (IPv6) | Reduz muito a confiança em visitas de endereços IPv6. | Só se a oferta e o tracker funcionam em IPv4 — senão você perde pessoas reais. |
| Bloquear sem ISP (Sem provedor) a partir do Professional | Reduz a confiança em visitas sem provedor identificável — normalmente servidores. | Na maioria das plataformas; no TikTok costuma ficar desligado. |
| Bloquear sem referrer (Sem referenciador) a partir do Professional | Reduz a confiança em visitas em que não dá para ver de qual site o visitante veio (referrer). | Só se o tráfego sempre vem de links da plataforma. No Facebook, não ative. |
| Bloquear ASN de datacenter (ASN de data centers) | Reduz a confiança em visitas de redes de hospedagem e nuvem, de onde vêm scanners e bots. | Níveis «Equilibrado» e «Rigoroso». |
| Bloquear headless (Navegadores headless) | Pega bots e autoclickers que se passam por navegador. Um navegador com rastros comprovados de automação é barrado mesmo com a chave desligada; a chave acrescenta o corte por sinais mais fracos. | Sempre. |
| Verificação de interação real (Interação real) | Observa como o mouse e o dedo se movem: a pessoa age de forma natural, o bot não. Acrescenta até meio segundo de espera. Na conexão pelo arquivo PHP, é preciso a versão mais recente dele. | Para plataformas rígidas; nível «Rigoroso». |
| Exigir JS (JS obrigatório) | O visitante sem JavaScript leva uma penalidade forte e vai para a página de espera. Bots simples e scrapers tropeçam nisso. | Quando a plataforma passa o identificador de clique e quase todo o tráfego vem de navegadores comuns. |
Público
- Padrão
- sem restrições
- Recomendamos
- países — só os de destino, modo «Só estes»
- Plano
- países, dispositivos, SO e navegadores — todos os planos; idiomas, fusos horários, cidades, regiões, redes (ASN), provedores e referrers — a partir do Professional e no teste
- Erro comum
- abrir o link de fora do país de destino e achar que o filtro quebrou: no log, «País não permitido» (
COUNTRY_NOT_ALLOWED); «Exceto estes» com todos os países — «Todos os países bloqueados» (COUNTRY_DENIED_ALL)
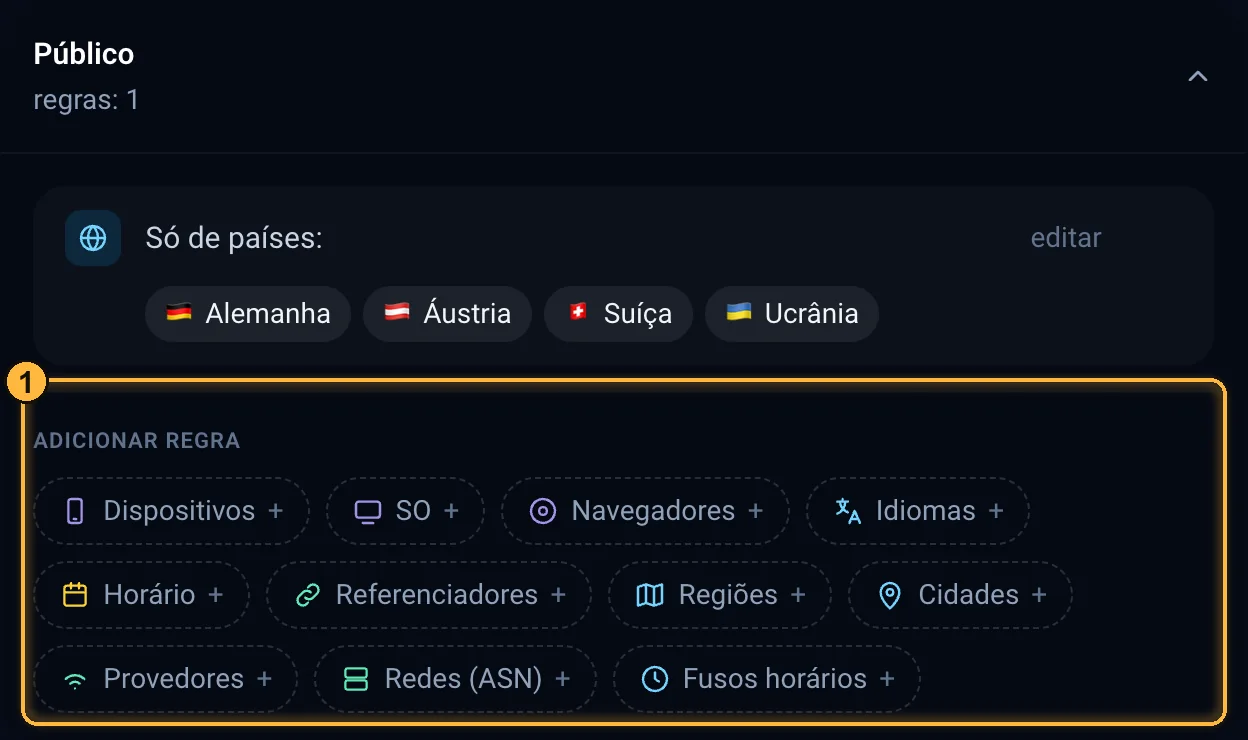
O bloco fica recolhido, com «regras: N» ou «sem restrições» no título. As regras definidas ficam no topo, em forma de frase, por exemplo «Só destes países: …» ou «Não deixamos passar destes dispositivos: …»; clique numa regra para alterá-la. Uma regra nova é adicionada pelos botões abaixo delas, na linha Adicionar regra: Países, Dispositivos, Horário e outras. Ao editar a regra, escolha:
- Só estes — deixar passar só o que está listado;
- Exceto estes — deixar passar todos, menos o que está listado;
- uma regra sem valores não restringe nada; Remover regra apaga a regra inteira.
O visitante que não se encaixa na regra vê a White Page, com um motivo como «País não permitido».
| Lista | Como preencher |
|---|---|
| Países (GEO) | Escolha numa lista com busca; na busca dá para colar uma lista de códigos separados por vírgula, por exemplo «ua, kz, de». Botões «Selecionar tudo» (ou «Selecionar encontrados»), «Limpar», «Pronto». |
| Dispositivos | Celular, Computador, Tablet, Smart TV, Console de jogos, Vestível, Bot / crawler, Desconhecido. |
| Sistemas operacionais, Navegadores | Escolha numa lista com busca. |
| Idiomas, Fusos horários a partir do Professional | Escolha numa lista com busca. O nome antigo e o novo do mesmo fuso contam como um fuso só: Europe/Kiev e Europe/Kyiv, Asia/Calcutta e Asia/Kolkata, Asia/Saigon e Asia/Ho_Chi_Minh — os navegadores costumam mandar o antigo. |
| Cidades a partir do Professional | Digite os nomes como aparecem no log de cliques, por exemplo «Berlin». O valor é adicionado com Enter ou vírgula. |
| Regiões a partir do Professional | Nome ou código ISO da região, por exemplo «Bavaria» ou «BY». |
| Redes (ASN) a partir do Professional | Número da rede: «AS15169» ou «15169». |
| Provedores a partir do Professional | Nome como no log de cliques, por exemplo «Deutsche Telekom AG». |
| Referrers a partir do Professional | Domínio do site de origem, por exemplo «facebook.com». Subdomínios são considerados automaticamente. |
Agenda da campanha a partir do Professional
- Padrão
- desligada; ao ligar, os dias úteis das 09:00 às 18:00 no seu fuso são preenchidos
- Recomendamos
- o fuso do país onde os anúncios rodam
- Plano
- a partir do Professional e no teste
- Erro comum
- manter o seu fuso quando os anúncios rodam em outro país — os horários se deslocam e, no horário comercial, as visitas recebem «Fora do horário da campanha» (
OUTSIDE_SCHEDULE)
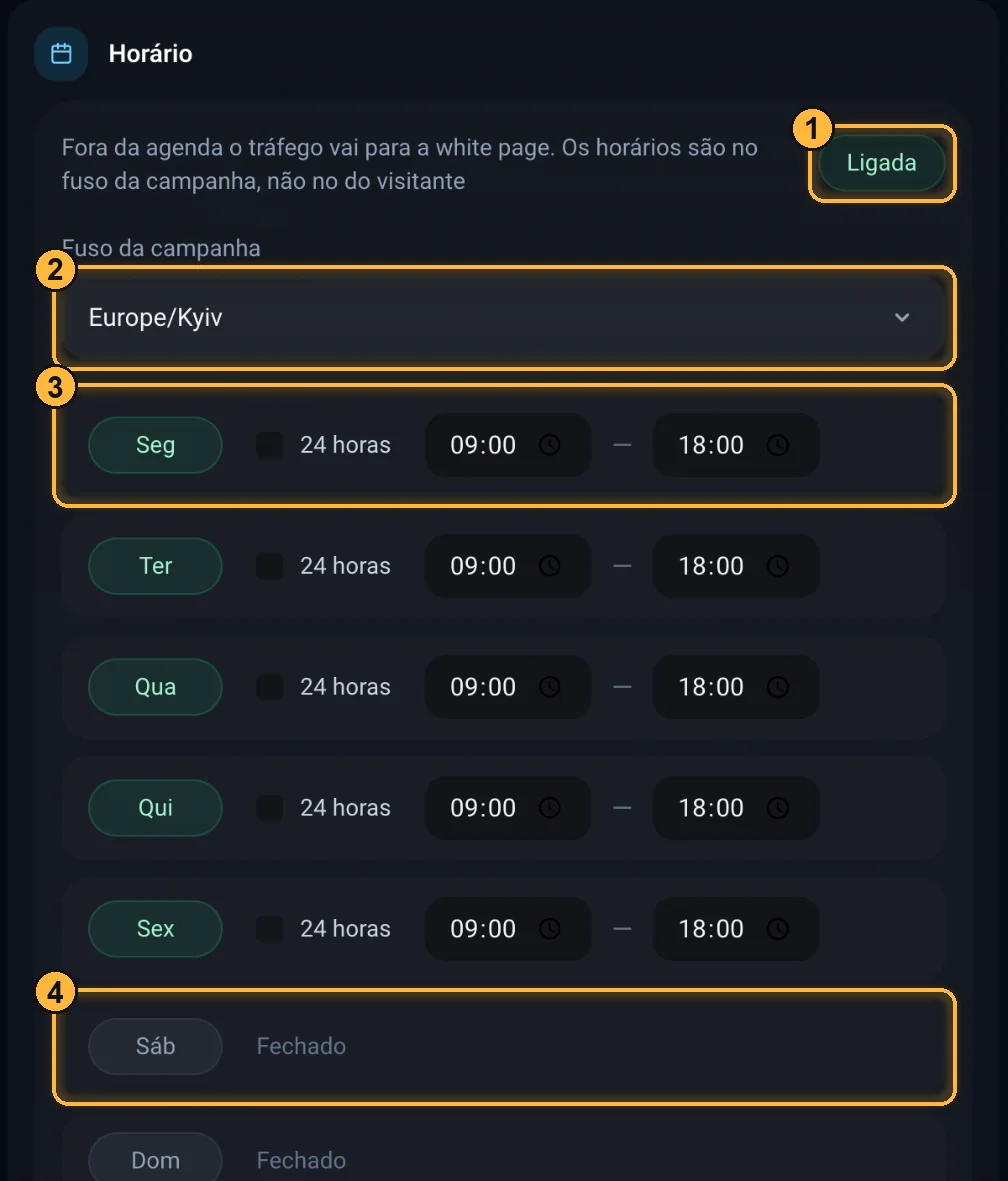
É adicionada no bloco «Público» pelo botão Horário na linha «Adicionar regra»; na lista de regras ela aparece como «A oferta é exibida por horário». Fora da agenda, a visita recebe «Fora do horário da campanha» (OUTSIDE_SCHEDULE).
- A chave Ativado / Desativado (desativado por padrão). Ao ativar, já entram os dias úteis das 09:00 às 18:00 no seu fuso horário.
- Fuso da campanha — o horário é contado por ele, não pelo fuso do visitante.
- Para cada dia: dia ligado ou desligado, a caixa 24 horas ou o horário «de» e «até».
- Fora da agenda, todos os visitantes veem a White Page.
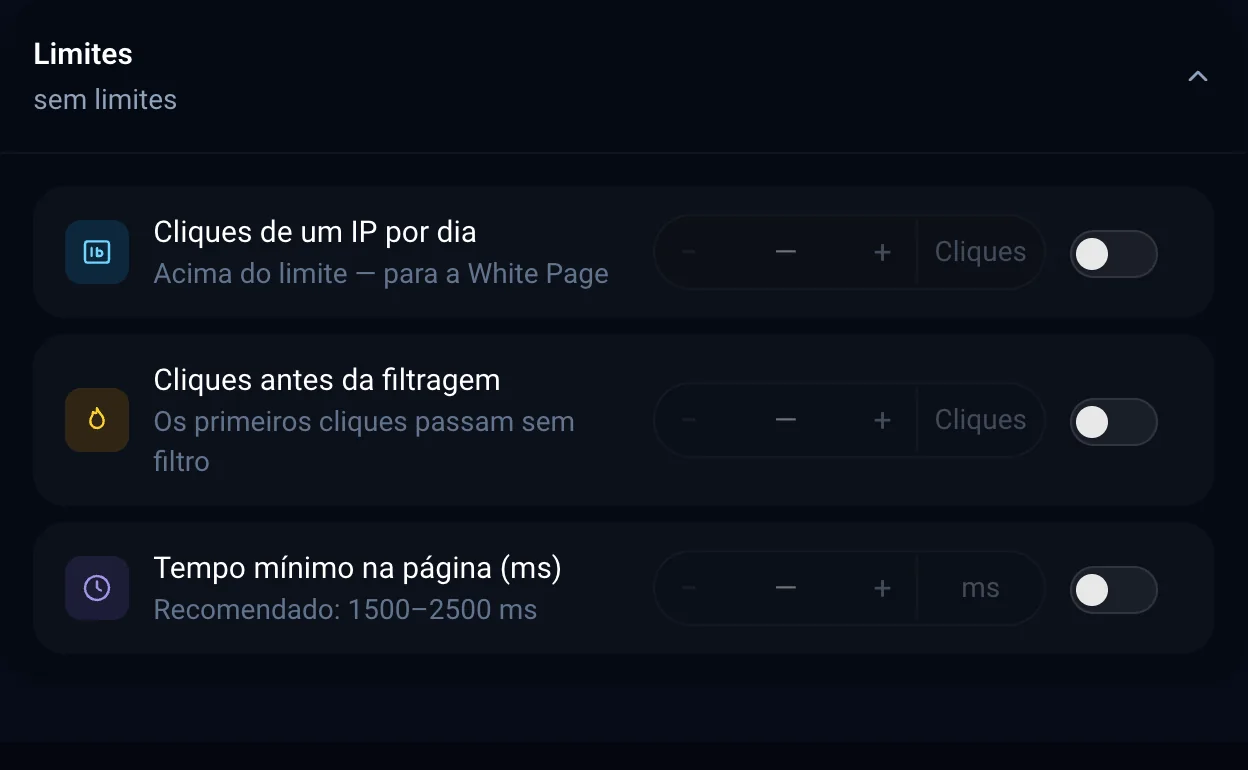
Limites
- Padrão
- um fluxo novo recebe o perfil «Outra fonte + Equilibrado»: 3 cliques por IP por dia, aquecimento e tempo mínimo desligados; no Starter o limite por IP é desligado pelo plano
- Recomendamos
- conforme a plataforma: 2–5 cliques por IP por dia, aquecimento de 30–100 cliques
- Plano
- limite por IP e aquecimento — a partir do Professional e no teste; tempo mínimo na página — todos os planos
- Erro comum
- um limite rígido demais corta os seus — «Cliques demais de um IP» (
CLICKS_PER_IP_LIMIT); todo mundo vê a White Page nas primeiras horas — é o aquecimento, «Antes da filtragem» (BEFORE_FILTERING); saíram da página de espera antes do mínimo — essas visitas nem chegam ao log
| Campo | O que faz | Valores |
|---|---|---|
| Cliques de um IP por dia a partir do Professional | Depois de N cliques no dia vindos do mesmo endereço, os seguintes veem a White Page. Conta cada entrada, inclusive recarregamentos que o log junta num clique só. Endereços da whitelist de IPs passam sem essa verificação. | 0 — sem limite, até 1 000 000 |
| Cliques antes da filtragem a partir do Professional | Os primeiros N visitantes do fluxo veem a White Page sem verificação: entre eles costumam estar as primeiras revisões da moderação. | 0 — sem aquecimento, até 1 000 000 |
| Tempo mínimo na página (ms) | O visitante que ficou menos tempo vai para a página de espera e passa pela verificação de novo. | 0 — sem espera; recomendamos 1500–2500 |
ArtisanClo · Documentação do painel. Dúvidas: info@artisanclo.com ou @artisanclo_support no Telegram.